







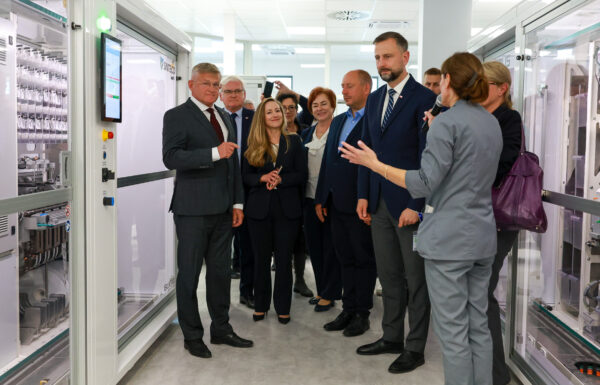








Od wielu lat mam okazję bywać na wydarzeniach organizowanych przez wojsko i firmy związane z przemysłem obronnym. Jest tam rzecz, która zawsze zwraca moją uwagę i kolegów z branży. Kiedy na terenie zakładu ma pojawić się premier, minister obrony albo inny przedstawiciel najwyższych władz, poziom zabezpieczenia nagle rośnie do bardzo wysoko. Sprawdzane są osoby, samochody, przepustki, wejścia i strefy, a ochrona bardzo dokładnie kontroluje, kto i gdzie może się znaleźć. Przy najważniejszych wizytach wszystko jest przygotowane tak, jak powinno być przygotowane w miejscu mającym znaczenie dla bezpieczeństwa państwa.
 Gaszenie pożaru po podpaleniu Centrum Handlowego Marywilska 44 w Warszawie / Zdjęcie: sekc. Krzysztof Pisz, Wydział Prasowy Komendy Głównej Państwowej Straży Pożarnej
Trudno mieć o to pretensje. Problem zaczyna się dopiero wtedy, kiedy ministra, premiera, czy prezydenta nie ma na imprezie, albo dzień po ich wyjeździe? Czy strategiczny zakład jest równie dobrze zabezpieczony wtedy, kiedy nie ma w nim kamer, polityków i dodatkowych funkcjonariuszy? Czy procedury, które można uruchomić na czas kilkugodzinnej wizyty najważniejszej osoby w państwie, działają również w zwykły poniedziałek o drugiej w nocy, kiedy zakład jest zamknięty, a pracownicy ochrony są jedynymi ludźmi odpowiedzialnymi za bezpieczeństwo obiektu?
Odpowiedź jest prosta: zależy gdzie. Co ciekawe o ile zakłady przemysłowe procedury mają dość dobrze dopracowane (co zresztą udowodnił ostatni incydent w Skarżysku Kamiennej, gdzie zagrożenie udało się błyskawicznie zneutralizować), to z wojskiem bywa różnie. A NATO samo wskazuje, że środowisko bezpieczeństwa na wschodniej flance zmieniło się zasadniczo, a działania Rosji przeciwko państwom Sojuszu obejmują między innymi naruszenia przestrzeni powietrznej, cyberataki i akty sabotażu. Sojusz nie opisuje tego jako hipotetycznego zagrożenia na przyszłość, lecz jako element obecnej sytuacji bezpieczeństwa, który w ostatnich latach przybiera na sile.
Złe wyobrażenie o wojnie
W Polsce bardzo długo przyzwyczajaliśmy się do myślenia o wojnie w sposób, który nie odpowiada temu, co dzieje się dzisiaj. Wojna miała rozpocząć się wtedy, kiedy pojawią się rakiety, samoloty i wojska lądowe przeciwnika. Tymczasem państwa NATO już od kilku lat muszą reagować na działania, które są znacznie trudniejsze do jednoznacznego zakwalifikowania.
Cyberatak może sparaliżować przedsiębiorstwo bez jednego wystrzału. Sabotaż infrastruktury może zostać początkowo uznany za awarię. Dron może pojawić się nad obiektem wojskowym bez tego, żeby ktokolwiek wiedział, kto go wysłał. Człowiek może próbować dostać się na teren zakładu i dopiero później trzeba ustalać, czy był złodziejem, desperatem, czy elementem większej operacji.
Najważniejsze jest przy tym to, że każde z takich zdarzeń może wyglądać na coś małego i na pierwszy rzut oka nieistotnego. Właśnie dlatego państwo ma problem z ich oceną. Jeżeli Rosja przeprowadziłaby klasyczny atak wojskowy, nikt nie miałby wątpliwości, że rozpoczęła się wojna.
Jeżeli natomiast w ciągu kilku miesięcy dochodzi do kilku pożarów, awarii, włamań, prób cyberataków i incydentów związanych z infrastrukturą, a do tego są podlane sosem propagandy toczącej się w mediach społecznościowych, zestawienie wszystkich przypadków może pokazać, że nie mamy do czynienia z serią niezależnych zdarzeń. I do takich zdarzeń nie jesteśmy przygotowani ani prawnie, ani mentalnie.
A Rosjanie mają jedną brzydką przypadłość. Wyciągają wnioski i się uczą. Efektem tego jest to że konflikt z NATO niekoniecznie oznacza rosyjskie czołgi na przełęczy Fulda. Znacznie mniej ryzykowne, a przy tym skuteczne jest działanie poniżej progu wojny. To widać zarówno w przestrzeni medialnej, jak i powtarzających się coraz częściej działaniach sabotażowych przeciwko infrastrukturze NATO. Służby wielu państw prowadząc śledztwa są w stanie dotrzeć do konkretnych zleceniodawców, więc znalezienie winowajcy bynajmniej nie pozostaje w sferze jedynie domniemań. Są twarde dowody prowadzące wprost do Moskwy.
Niespójna doktryna
I tutaj wracamy do ochrony imprez wojskowych. Podczas wizyt najważniejszych osób w państwie widać, że czasem służby i ochrona potrafią zabezpieczać obiekty na naprawdę wysokim poziomie. Problem polega na tym, że bezpieczeństwa strategicznej infrastruktury nie można budować wyłącznie na specjalnych okazjach.
Zakład produkujący uzbrojenie jest strategiczny także wtedy, kiedy nie przyjeżdża do niego minister. Magazyn komponentów jest strategiczny również wtedy, kiedy nie odbywa się tam konferencja prasowa. Fabryka amunicji pozostaje ważnym elementem zdolności obronnych państwa niezależnie od tego, czy jej brama jest właśnie fotografowana przez kilkudziesięciu dziennikarzy. To samo tyczy się jednostek wojskowych. To, że na tych obiektach powieszono serię tabliczek z zakazem fotografowania i wstępu (często zresztą niezgodnie z ostatnią nowelizacją rozporządzenia do Ustawy o Obronie Ojczyzny) nie oznacza, że nikt ich nie będzie fotografował i do nich wchodził.
Co więcej, dla potencjalnego przeciwnika najbardziej interesujący może być właśnie moment, kiedy wszystko wraca do normalnego trybu pracy. W czasie wizyty ministra każdy wie, że obiekt jest zabezpieczony. Dodatkowe służby są na miejscu, dostęp jest ograniczony, a pracownicy ochrony mają świadomość, że każde odstępstwo od procedur zostanie zauważone. Znacznie ważniejsze jest więc to, czy podobne standardy funkcjonują wtedy, kiedy nikt szczególny nie patrzy.
Warto przy tym pamiętać, że Polska nie jest już wyłącznie państwem kupującym broń za granicą. Rozbudowujemy własny przemysł, zwiększamy produkcję amunicji, rozwijamy produkcję dronów, pojazdów i systemów elektronicznych. Wraz ze wzrostem znaczenia polskiego przemysłu rośnie również liczba obiektów, których bezpieczeństwo powinno być traktowane jako element bezpieczeństwa państwa. Im więcej produkcji wojskowej znajduje się w Polsce, tym bardziej oczywiste staje się pytanie, kto i w jaki sposób chroni tę produkcję przed działaniami przeciwnika.
NATO rozwija obecnie ochronę wschodniej flanki nie tylko poprzez wojska i obronę powietrzną. Sojusz wzmacnia również odporność państw na działania w cyberprzestrzeni, ochronę infrastruktury krytycznej oraz zdolność do reagowania na rosyjskie działania prowadzone poniżej progu otwartego konfliktu. W lipcu NATO ponownie potępiło rosyjskie działania cybernetyczne wymierzone między innymi w infrastrukturę krytyczną i instytucje państwowe państw Sojuszu.
Rola państwa
To oznacza, że przygotowanie Polski do wojny nie może kończyć się na zakupie uzbrojenia. Możemy kupić tysiące dronów, ale jeżeli zakład je produkujący nie będzie odpowiednio chroniony, przeciwnik może próbować oddziaływać na nasze zdolności produkcyjne znacznie taniej, niż kosztowałoby go prowadzenie klasycznej operacji wojskowej. Możemy zwiększyć produkcję amunicji, ale równie ważne jak sama linia produkcyjna stają się magazyny, transport, energetyka i systemy informatyczne, bez których ta produkcja nie będzie możliwa.
Czytaj także:
- Przechwytywanie Rosjan. Obowiązek i przyjemność
- Masowe wysiedlenia Polaków. Kolejne kłamstwa rosyjskiej propagandy
- Naddniestrze. Czy w końcu Mołdawia pozbędzie się Rosjan?
- Fakty nie przeszkadzają, gdy można winić Ukrainę. Polska przegrywa wojnę informacyjną
- Walka z cieniem. NATO walczy z rosyjskimi przemytnikami
- Wojna w Donbasie. Rosyjski fake news, który wciąż żyje własnym życiem
- Ruskie trolle wygrywają w Internecie. Polska ma problem
- Pseudopatriotyzm w służbie Putina
- „Siła w prawdzie”: Rosyjski pociąg do zwycięstwa w wojnie na kłamstwa historyczne
- Czy Tarcza Wschód zatrzyma rosyjski najazd informacyjny?
- Trolle Putina groźniejsze od rosyjskich czołgów